보안이 신뢰를 만든다
수많은 사건을 다루다 보면 보안의 허점은 결과보다 먼저 새어 나갑니다. 특히 의뢰인의 신상, 사건의 사실관계, 자료 원본은 한 번 유출되면 되돌릴 수 없습니다. 그래서 우리는 현장에서 쌓은 운영 경험을 토대로 탐정업 특성을 반영한 관리 기준을 정리했습니다. 이 글은 광고가 아니라 실무 공유입니다. 결론부터 말하면 탐정사무소 보안 관리 체계는 “사람·공간·데이터” 세 축을 동시에 다뤄야 하고, 세 축이 하루 단위로 돌아가야 합니다. 한 축만 강화해도 사고는 다른 축에서 일어납니다.
문 열리는 순간부터의 방어
사무실 출입은 4단계로 나눕니다: ① 외부 방문구역 ② 접견실 ③ 업무구역 ④ 자료보관구역. 각 구역 경계마다 이중 인증(지문+핀) 또는 지문+카드키를 기본으로 하고, 실패 5회 시 10분 잠금으로 브루트포스를 차단합니다. CCTV는 사각지대 없이 배치하되 화면 내 민감정보가 과도하게 노출되지 않도록 각도와 초점을 조절하고, 영상은 일반적으로 30일 이내 보관을 권장합니다. 방문증은 일회용 QR로 발급해 재사용을 막습니다. 이런 물리적 구현은 탐정사무소 보안 관리 체계의 첫 관문입니다.
데이터가 오가는 길목을 잠그다
디지털은 원칙이 명확합니다. 저장 시에는 AES-256, 전송 시에는 TLS 1.3을 표준으로 고정합니다. 사건별 폴더는 권한을 최소화(최소 2인 승인)하고, 접근·다운로드 로그는 180일 이상 보관해 추적성을 확보합니다. 노트북 분실 대비로 원격 와이프 기능을 켜두고, 로그인 실패 누적 5회면 계정 자동 잠김, 의심 로그인은 즉시 알림으로 전파합니다. 분기마다 위험평가, 반기에 1회 모의침투(연 2회)를 실행해 설정이 실제로 효력을 내는지 검증합니다. 디지털 영역에서의 탐정사무소 보안 관리 체계는 기술과 절차의 합입니다. 구체적인 자료 취급 기준은 상담접수 페이지를 통해 문의해 주세요.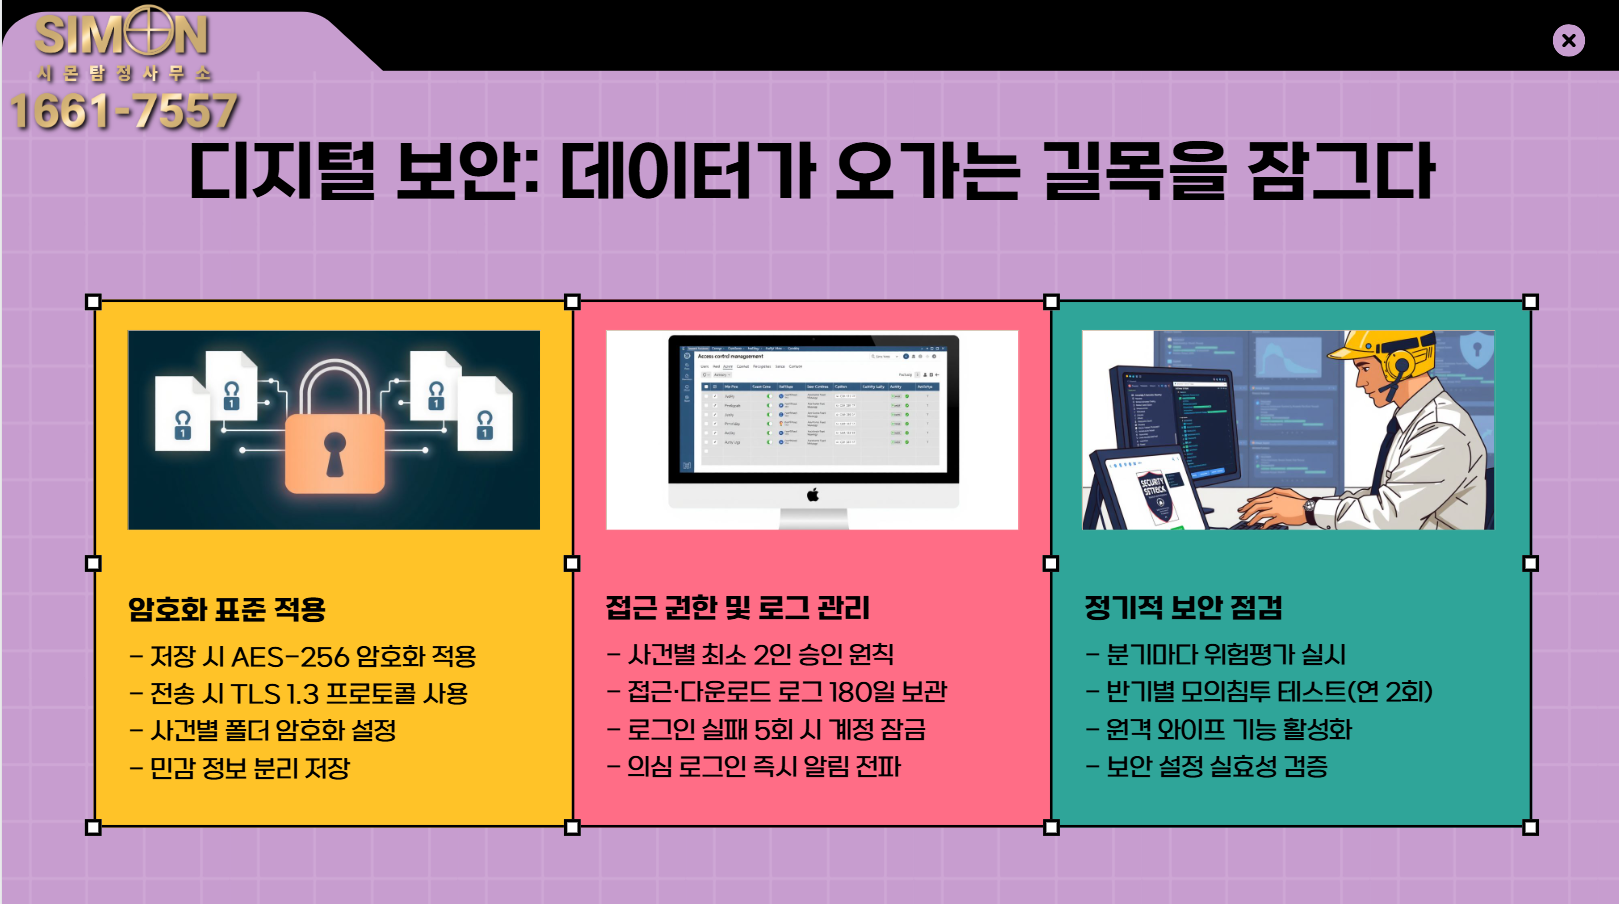
탐정사무소 사건 자료의 보존·파기 절차
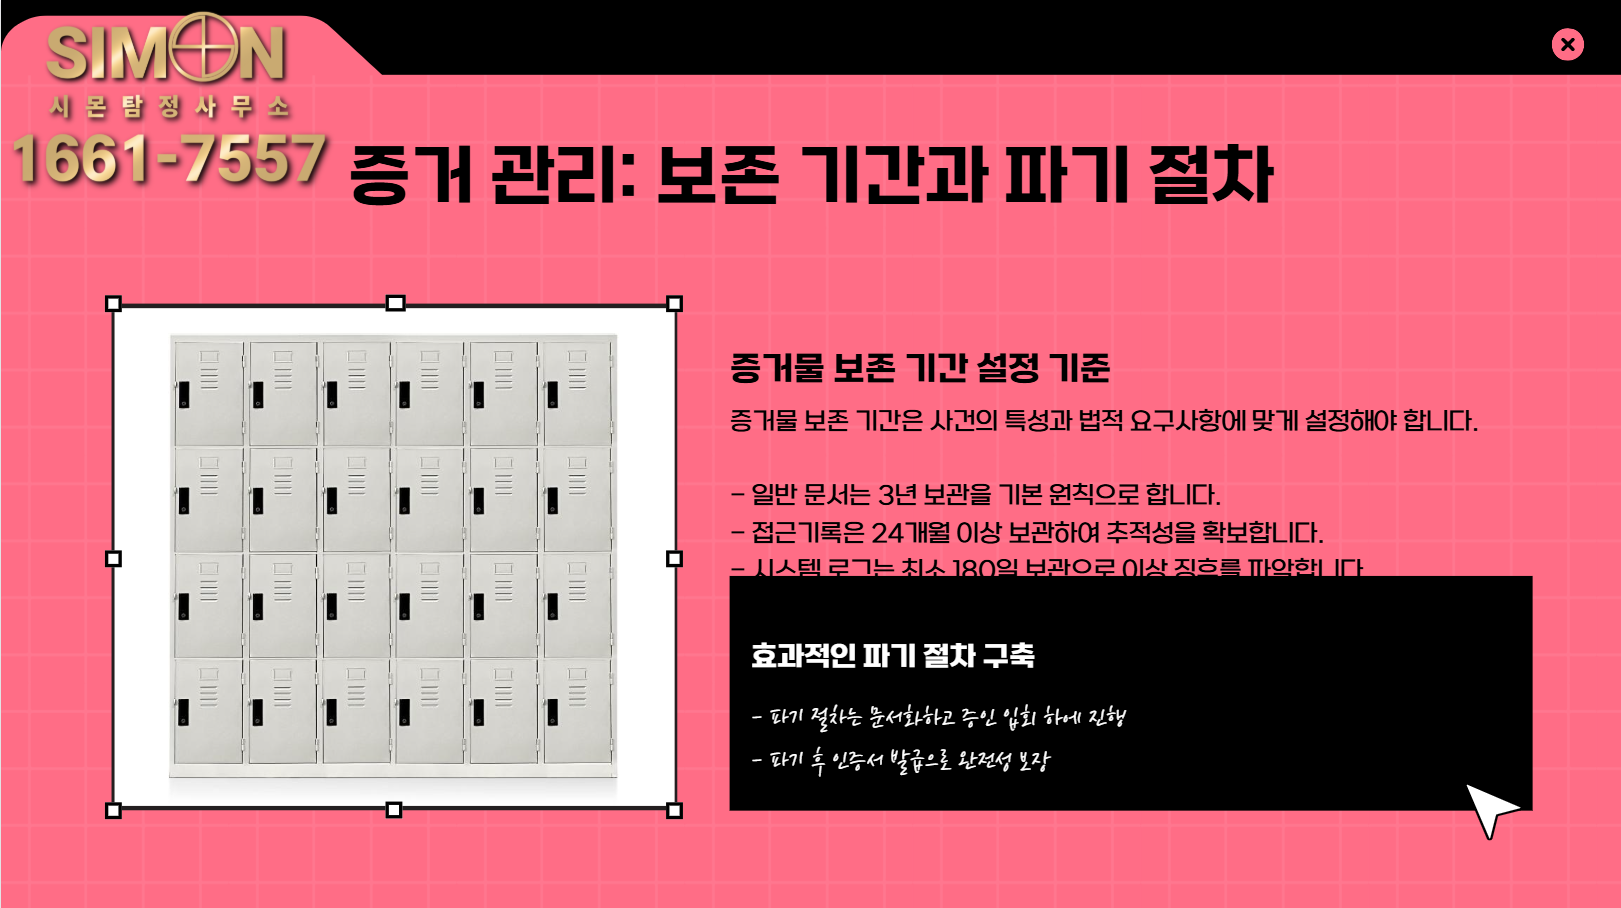
자료는 ‘연결고리(Chain of Custody)’가 생명입니다. 인수 시점에 담당자·시간·위치·상태를 기록하고, 파일은 SHA-256 해시를 생성해 이후 변조 여부를 수학적으로 입증합니다. 모든 시스템 시계는 NTP로 동기화해 타임스탬프 오차를 ±1초 이내로 유지합니다. 종이 자료는 내화 금고, 디지털 원본은 WORM(Write Once Read Many) 스토리지에 보관하는 것을 권장합니다. 보존기간은 사건 특성과 법원 요구에 맞춰 설정하되, 일반 문서 3년, 접근기록 24개월, 로그 180일 같은 기준을 출발점으로 삼으면 운영이 안정됩니다. 자료 보존·파기 절차 역시 탐정사무소 보안 관리 체계의 핵심입니다.
현장형 Q&A로 정리
Q. 보안 인증(ISO/IEC 27001, ISMS-P)이 꼭 필요할까요?
A. 의무는 아니지만 신뢰와 체계를 외부 기준에 맞춰 점검할 수 있다는 점에서 유리합니다. 소형 사무소도 핵심 통제(접근권한, 로그, 암호화, 파기절차) 4가지만 문서화하고 분기 점검하면 체감 효과가 큽니다.
Q. 외주(포렌식, 경비, 클라우드)를 쓰면 오히려 위험하지 않나요?
A. 위탁은 ‘최소 권한·계약·검증’이 전부입니다. 업무 범위를 계약서에 수치로 박고(예: 사건별 접근 최대 2인), NDA 체결률 100%, 월 1회 접근로그 교차검토, 작업 완료 후 계정 24시간 이내 회수까지 루틴화하면 리스크가 급감합니다. 실제 자료 이동 단계는 자료 인계 흐름을 참고하시면 됩니다.
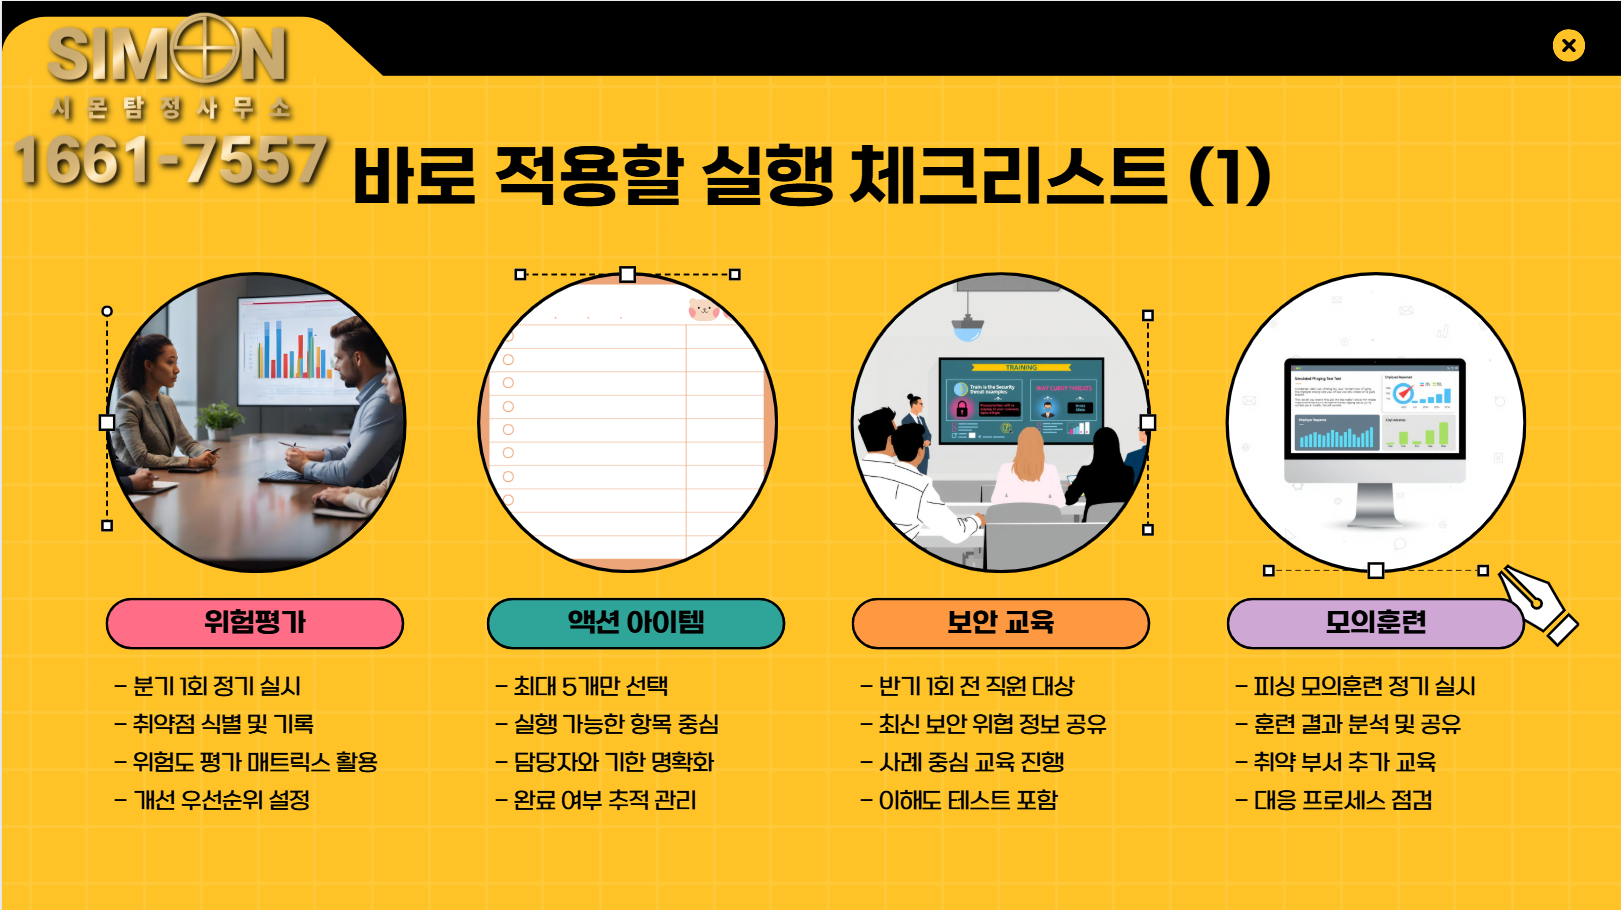
바로 적용할 실행 체크리스트
오늘부터 할 수 있는 것만 추렸습니다. ① 분기 1회 위험평가와 액션 아이템 최대 5개만 선택 ② 반기 1회 전 직원 보안 교육(피싱 모의훈련 포함) ③ 퇴직·협력 종료 시 계정·키 회수 24시간 이내 완료 ④ 사고 징후 탐지 시 60분 내 내부 보고, 24시간 내 의뢰인 1차 안내 ⑤ 사건 종료 7일 내 불필요 데이터 파기 보고서 발행. 이 다섯 가지만 굴려도 탐정사무소 보안 관리 체계를 ‘문서’가 아니라 ‘일상’으로 만들 수 있습니다. 우리 팀의 철학과 운영 방식이 궁금하시다면 시몬 탐정사무소 소개에서 더 자세히 보실 수 있습니다.